Warum die ersten 24 Stunden entscheiden
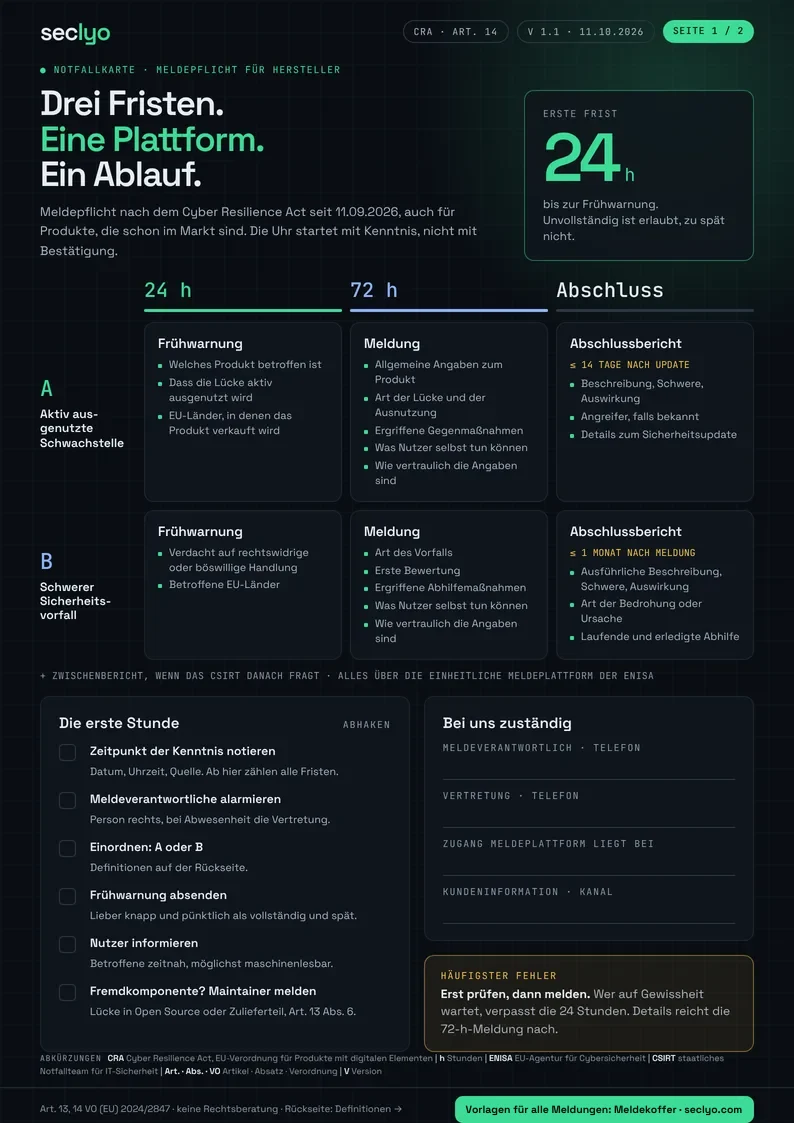
24 hFrühwarnungKurz und unvollständig ist erlaubt. Zu spät ist es nicht. Die Frist läuft ab dem Moment, in dem du davon erfährst, auch am Wochenende.
72 hMeldungErste Bewertung, ergriffene Maßnahmen und was deine Kunden selbst tun können. Wer erst in Stunde 70 anfängt zu sammeln, schafft es kaum.
14 TAbschlussbericht14 Tage nach dem Update (bei schweren Vorfällen 1 Monat nach der Meldung). Hier zählt, was du von Anfang an dokumentiert hast.
Vorfall oder nicht? Wann du melden musst
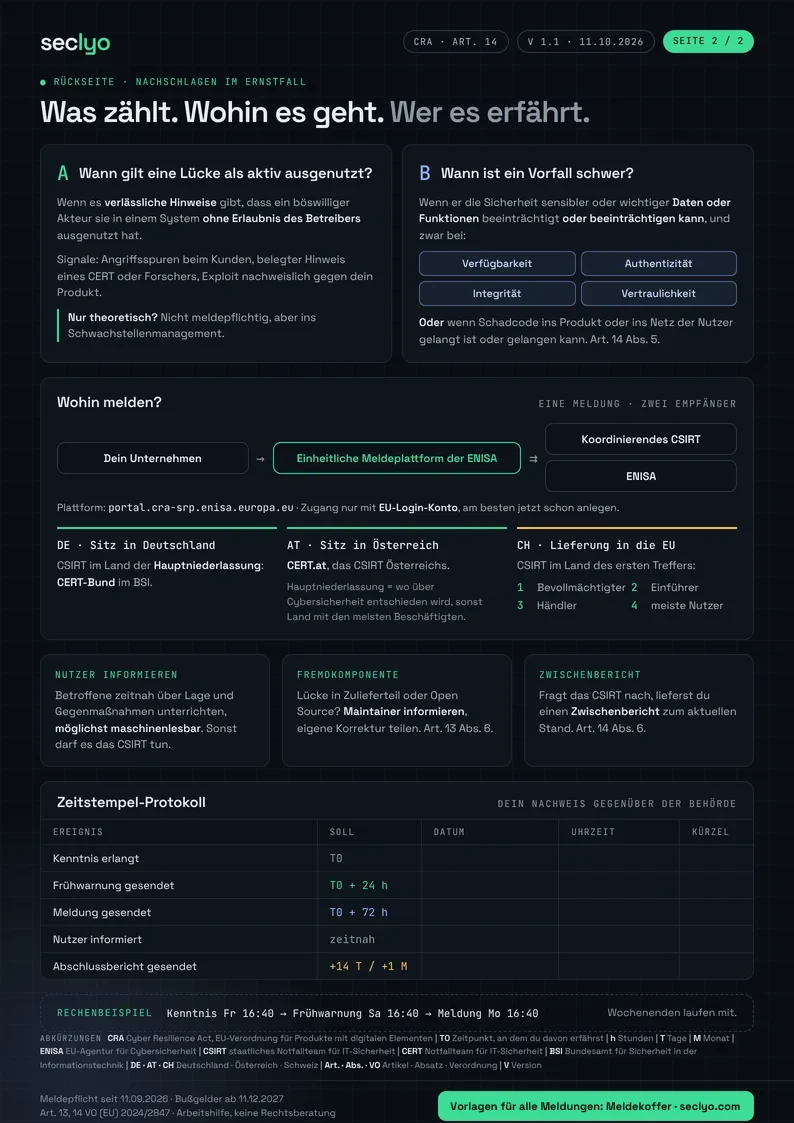
Nicht jeder Sicherheitsvorfall muss gemeldet werden. Meldepflichtig sind zwei Fälle: eine aktiv ausgenutzte Lücke (es gibt verlässliche Hinweise, dass jemand eine Schwachstelle in deinem Produkt ohne Erlaubnis ausgenutzt hat) und ein schwerer Vorfall. Schwer heißt: Er beeinträchtigt oder gefährdet die Fähigkeit deines Produkts, wichtige Daten oder Funktionen zu schützen (Verfügbarkeit, Echtheit, Unverfälschtheit, Vertraulichkeit), oder Schadcode ist ins Produkt oder ins Netz deiner Kunden gelangt oder kann dorthin gelangen.
MeldepflichtigFernwartung gekapertEin Angreifer schaltet über den Fernwartungszugang Maschinen bei deinem Kunden ab.
MeldepflichtigUpdate-Server manipuliertÜber deinen Update-Weg wurde verseuchte Firmware oder Software an Kunden verteilt.
Nicht meldepflichtigLücke gemeldet, nicht ausgenutztEin Forscher meldet eine Schwachstelle, es gibt keine Hinweise auf Angriffe. Beheben ja, an die Behörde melden nein.
Für wen: Hersteller von Geräten, Maschinen und Software, die in der EU verkauft werden, auch aus der Schweiz. In der Schweiz selbst gilt der CRA nicht als Gesetz; wer in die EU liefert, muss ihn trotzdem einhalten und meldet an die zuständige Stelle in der EU. Reine Online-Dienste (Software, die nur im Browser läuft und nicht ausgeliefert wird) fallen meist nicht darunter, für sie gilt eher die NIS2-Richtlinie (EU-Regeln zur Cybersicherheit wichtiger Unternehmen).
Abkürzungen: CRA = Cyber Resilience Act · h = Stunden · T = Tage · CSIRT = staatliches Notfallteam für IT-Sicherheit · NIS2 = EU-Richtlinie zur Netz- und Informationssicherheit. Grundlage: Art. 13 und 14 Verordnung (EU) 2024/2847, schwerer Vorfall nach Art. 14 Abs. 5. Arbeitshilfe, keine Rechtsberatung.